Incidente que afetou sistemas da Autoridade Portuária reacende debate sobre proteção de infraestruturas críticas; projeto da Braskem em 59 localidades mostra como limitar a propagação de ameaças
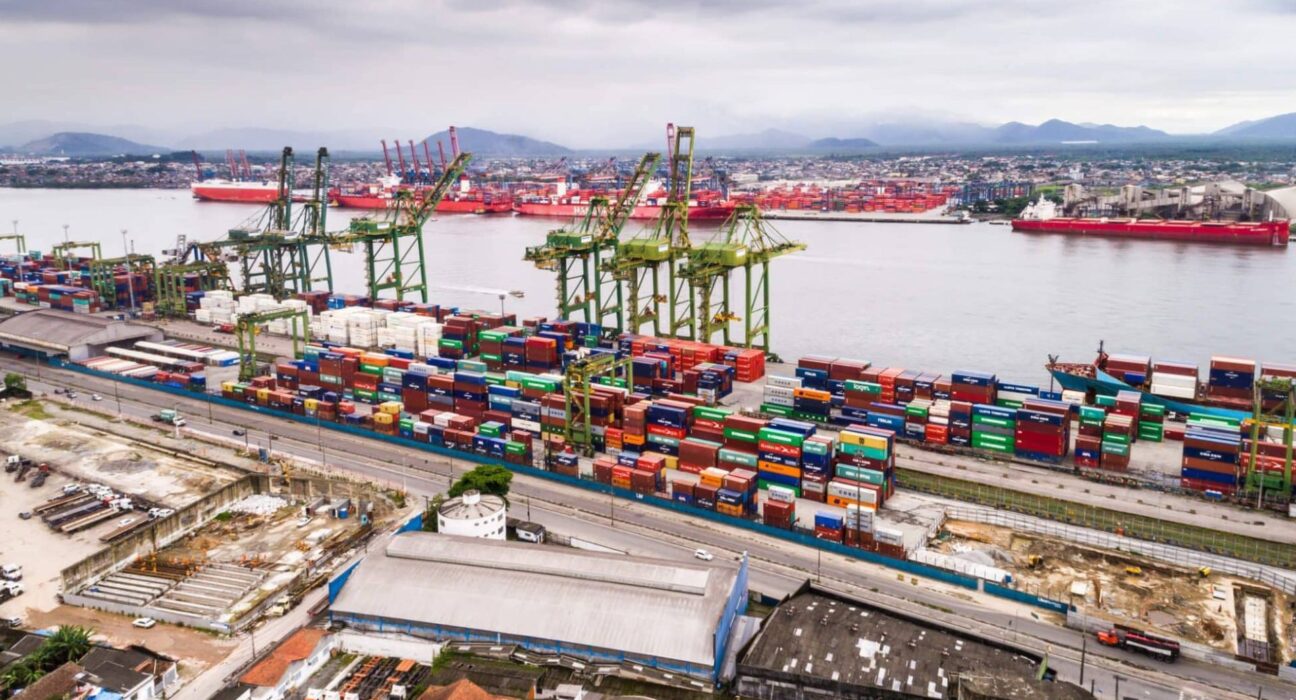
O ataque cibernético aos sistemas da Autoridade Portuária de Santos (APS), responsável pela administração do maior complexo portuário da América Latina, trouxe novamente para o centro do debate a segurança digital de infraestruturas estratégicas. O incidente, identificado em 6 de novembro, comprometeu sistemas administrativos e plataformas internas e externas da companhia, exigindo a adoção de medidas de contingência para manter os serviços.
Embora as operações portuárias tenham sido preservadas, o episódio evidencia os riscos associados à dependência de sistemas digitais em ambientes que funcionam continuamente e cuja indisponibilidade pode afetar cadeias logísticas e atividades econômicas.
Segundo informações divulgadas pela G1, o ataque teria sido realizado de fora do Brasil. Os criminosos teriam utilizado um software capaz de sequestrar dados, conhecido como ransomware, e aproveitado uma queda de energia que afetou os servidores da Autoridade Portuária. Essas informações, entretanto, ainda dependem de apuração oficial.
A Polícia Federal instaurou inquérito para investigar o caso. Em manifestação, a corporação informou que ainda não é possível afirmar as causas das falhas nem confirmar a ocorrência de invasão cibernética, ressaltando que as conclusões dependerão das diligências e análises técnicas.
A APS informou que a recuperação dos sistemas está sendo realizada gradualmente. Os serviços de internet e telefonia foram restabelecidos, mas o site institucional e outras plataformas internas ainda apresentavam indisponibilidade na data de hoje, 11 de novembro. A autoridade portuária afirmou que as entradas e saídas de navios e os acessos terrestres continuavam mantidos, sem risco de paralisação das operações.
Diante das instabilidades nos sistemas de controle de acesso, a Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis (Cesportos) elevou o nível de proteção do complexo portuário para II, com reforço nos controles de acesso e nas inspeções.
Segmentação de redes limita propagação de ataques
Um dos mecanismos utilizados por empresas com ambientes tecnológicos complexos para reduzir os efeitos de invasões é a segmentação de redes. A estratégia consiste em dividir a infraestrutura digital em ambientes separados, com regras específicas de comunicação e acesso. Dessa forma, o comprometimento de um sistema não significa, necessariamente, que o invasor terá acesso aos demais ambientes da organização.
A medida ganha importância em companhias que integram sistemas administrativos, industriais, logísticos e operacionais, especialmente quando parte dessas estruturas precisa permanecer disponível 24 horas por dia.
Um exemplo é o projeto desenvolvido pela Braskem em parceria com a NetSecurity. A iniciativa global de segmentação de rede abrange 59 localidades distribuídas por oito países, incluindo unidades industriais, escritórios, terminais e outras estruturas operacionais.
Atualmente em fase final, o trabalho envolveu mais de 100 profissionais e foi estruturado para limitar a movimentação de ameaças entre diferentes ambientes digitais. O projeto também ampliou a visibilidade sobre os sistemas conectados e fortaleceu os controles de acesso da companhia.
“Precisávamos segmentar 59 localidades da Braskem causando o mínimo de impacto possível para o negócio. Com planejamento e toda a preparação, conseguimos realizar as adequações de forma controlada”, afirma Julio Concilio, líder Global de Segurança da Informação da Braskem.
A segmentação é particularmente relevante em ambientes industriais, nos quais sistemas de tecnologia da informação (TI) convivem com tecnologias operacionais (TO), responsáveis pelo monitoramento e controle de equipamentos e processos produtivos. A separação desses ambientes reduz a exposição de sistemas críticos a ameaças originadas em outras partes da rede.
Ataques também trazem riscos jurídicos e regulatórios
Além dos impactos tecnológicos e operacionais, incidentes cibernéticos podem gerar consequências jurídicas para as organizações atingidas, especialmente quando envolvem dados pessoais, informações comerciais ou serviços essenciais.
Para o advogado João Rassi, do J.D. Rassi Advogados, ataques com sequestro de dados frequentemente estão associados à extorsão. Os criminosos ameaçam divulgar informações caso a vítima não pague pelo resgate. Depois de expostos ou comercializados, os dados podem ser utilizados em fraudes, golpes e outras atividades criminosas.
O especialista destaca que empresas afetadas precisam avaliar a extensão do incidente e verificar as obrigações de comunicação previstas na Lei Geral de Proteção de Dados (LGPD). Quando houver risco ou dano relevante aos titulares, a legislação prevê a comunicação à Autoridade Nacional de Proteção de Dados (ANPD) e às pessoas afetadas, conforme os requisitos legais.
Na avaliação do advogado Vinícius Arruda, sócio da Siqueira Castro, a segurança digital precisa ser tratada como parte da governança das organizações, e não apenas como uma responsabilidade das equipes de tecnologia.
“O ataque cibernético ao Porto de Santos evidencia que a segurança digital deixou de ser uma preocupação exclusivamente tecnológica e passou a constituir uma questão estratégica para a economia e para a proteção de infraestruturas essenciais”, afirma.
Arruda ressalta que a proteção das organizações não envolve apenas evitar vazamentos de dados pessoais, mas também preservar a integridade e a disponibilidade dos sistemas e garantir a continuidade das atividades.
O advogado observa, ainda, que a ocorrência de um ataque externo não implica automaticamente responsabilidade jurídica da entidade atingida. A análise depende das circunstâncias do incidente, das medidas de segurança adotadas, da capacidade de resposta e dos prejuízos eventualmente causados a terceiros.
Caso sejam identificadas falhas nos mecanismos de prevenção e proteção, ou danos decorrentes do incidente, a responsabilidade civil poderá ser discutida, conforme o regime jurídico aplicável e a demonstração dos requisitos legais.
Continuidade dos negócios entra na agenda de segurança
O episódio envolvendo o Porto de Santos reforça a importância de as organizações avaliarem não apenas a capacidade de impedir invasões, mas também de limitar seus efeitos e manter atividades essenciais durante incidentes.
Em operações industriais e logísticas, a indisponibilidade de sistemas pode afetar processos que envolvem fornecedores, transportadoras, terminais, clientes e órgãos reguladores. Por isso, medidas como segmentação de redes, controle de acessos, monitoramento, planos de contingência e mecanismos de recuperação precisam fazer parte da estratégia de segurança.
Na avaliação de Arruda, a contratação de seguros cibernéticos também merece atenção como instrumento para reduzir impactos econômicos decorrentes de incidentes, embora não substitua os investimentos em prevenção e governança.
A experiência da Braskem mostra como projetos de segmentação podem ser estruturados em organizações com presença internacional e ambientes operacionais distribuídos. Já o caso do Porto de Santos evidencia que, mesmo quando as operações principais são mantidas, a indisponibilidade de sistemas pode exigir mudanças nos procedimentos e reforçar a necessidade de estruturas preparadas para responder a ameaças digitais.
Mais do que evitar ataques, o desafio das empresas é impedir que uma invasão localizada se transforme em uma crise capaz de comprometer toda a operação.