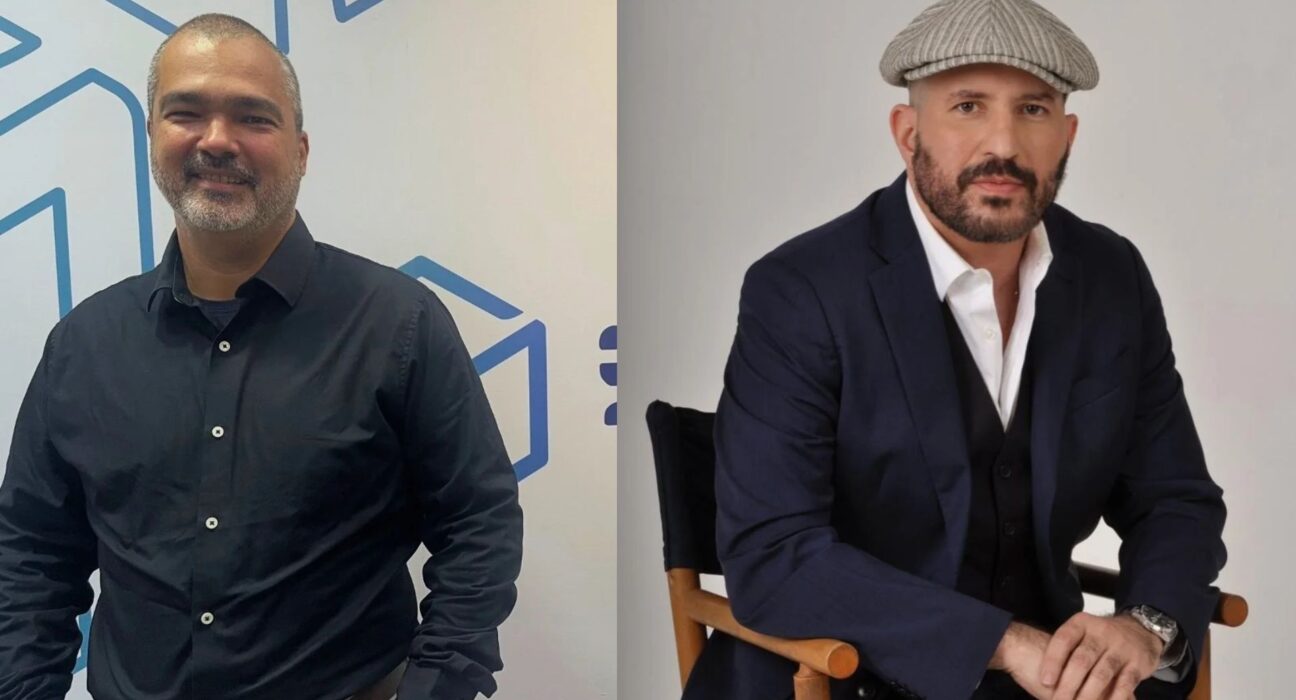
Da esquerda para direita, Marcos Leite, Diretor da SPS Group e André Uchôa cofundador e sócio da SCIENTI e da Begen
Boato mistura previsões de colapso elétrico, ataques cibernéticos e recomendações de governos para situações de emergência; especialistas em tecnologia explicam os riscos reais
Uma teoria que circula nas redes sociais tem provocado dúvidas e preocupação entre as pessoas: o mundo enfrentaria um apagão generalizado no dia 17 de novembro de 2026. As publicações falam em interrupção de energia elétrica, queda da internet, suspensão de serviços bancários e até paralisação de sistemas de comunicação. Mas existe alguma evidência de que isso realmente possa acontecer?
A narrativa ganhou força ao reunir acontecimentos sem relação comprovada entre si, como testes de sirenes de emergência nos Estados Unidos, referências ao desenho Os Simpsons e recomendações de governos europeus para que a população mantenha suprimentos básicos em casa. Embora essas medidas e acontecimentos tenham explicações próprias, passaram a ser apresentados nas redes como supostos indícios de um colapso mundial.
Para o especialista em arquitetura de sistemas, segurança da informação e cibersegurança André Uchôa, não existe fundamento técnico para afirmar que um apagão mundial ocorrerá em uma data específica. Segundo ele, a teoria mistura ameaças reais, como tempestades solares, falhas elétricas e ataques cibernéticos, com conclusões que não encontram respaldo nas características das redes de energia.
“Não existe qualquer previsão ou risco real de apagão geral em novembro. Essa história nasceu de um boato de internet que viralizou ao juntar pontas soltas de fatos reais, como os testes anuais de sirenes de emergência nos Estados Unidos, uma cena antiga do desenho Os Simpsons e notícias recentes de governos europeus recomendando que as famílias guardem suprimentos para situações de crise”, explica Uchôa.
Um apagão mundial seria tecnicamente possível?
A possibilidade de uma interrupção simultânea de energia em todo o planeta é considerada incompatível com a estrutura atual dos sistemas elétricos. Isso porque as redes de diferentes países e continentes não formam um único sistema interligado. No Brasil, o Sistema Interligado Nacional (SIN) possui mecanismos de proteção destinados a conter falhas e reduzir o risco de propagação de interrupções.
Isso não significa que apagões de grandes proporções sejam impossíveis. Fenômenos climáticos extremos, falhas em equipamentos e ataques contra infraestruturas críticas podem comprometer o fornecimento de energia em determinadas regiões. Entretanto, esses riscos não comprovam a teoria de um evento mundial programado para novembro.
“Embora invasões a redes operacionais possam danificar equipamentos comerciais ou subestações isoladas, provocar um blecaute global simultâneo é fisicamente inviável porque as redes elétricas do planeta não são interligadas”, esclarece André Uchôa.
O especialista acrescenta que tempestades solares também são monitoradas por sistemas científicos, o que permite acompanhar sua evolução e avaliar possíveis impactos. A existência desse tipo de fenômeno, porém, não sustenta a escolha arbitrária de uma data para um suposto colapso mundial.
Ciberataques representam um risco real para empresas e serviços essenciais
Se a previsão de um apagão mundial não possui comprovação, a possibilidade de ataques cibernéticos contra serviços essenciais merece atenção. Para Marcos Leite, consultor executivo e diretor da SPS Group, a crescente dependência de sistemas digitais torna a segurança da informação uma preocupação estratégica para organizações de diferentes tamanhos.
“Até o momento, não existe confirmação de um apagão mundial em novembro. Entretanto, chama a atenção que diversos governos estejam orientando suas populações a manter reservas de água, alimentos e equipamentos para situações de emergência. Acredito que precisamos separar o alarmismo dos riscos reais. Não existe uma previsão confirmada, mas existem ameaças tecnológicas que merecem nossa atenção”, afirma.
Marcos destaca que ataques digitais podem atingir diferentes setores, especialmente quando organizações dependem de sistemas conectados para operar. A evolução da inteligência artificial também amplia as possibilidades de automação de atividades criminosas, exigindo maior investimento em proteção.
“Minha maior preocupação está nos ataques cibernéticos. Com a evolução da Inteligência Artificial, criminosos conseguem desenvolver ataques cada vez mais sofisticados, automatizados e em grande escala. É nesse contexto que surge o conceito de Cyber Pandemic, ou pandemia cibernética, quando ataques digitais podem comprometer diversos serviços conectados, como energia, telecomunicações, bancos e hospitais”, explica Marcos Leite.
O termo Cyber Pandemic descreve um cenário hipotético de incidentes digitais com efeitos amplos e interdependentes. Não representa, por si só, uma previsão de que um ataque dessa dimensão esteja prestes a acontecer.
“Não vejo motivo para pânico, mas considero importante desenvolvermos uma cultura de prevenção. Recomendo manter uma pequena reserva de água, alimentos não perecíveis, medicamentos, lanternas, pilhas e carregadores portáteis para alguns dias. Também é importante proteger equipamentos eletrônicos e acompanhar informações de fontes oficiais. São cuidados simples que podem fazer diferença em qualquer situação de emergência”, orienta Marcos Leite.
André Uchôa acrescenta que uma preparação doméstica adequada deve considerar situações comuns, como interrupções prolongadas após temporais, e não previsões alarmistas divulgadas sem comprovação.
E se uma empresa ficar 24 horas sem internet ou energia?
Para as empresas, a discussão vai além da possibilidade de faltar luz. Uma interrupção de internet, falha em servidores ou ataque cibernético pode comprometer vendas, pagamentos, estoques, entregas e o atendimento ao cliente. Organizações que dependem de sistemas ERP, plataformas digitais e operações em nuvem precisam estabelecer procedimentos para continuar funcionando diante de incidentes.
“Muitas empresas ainda acreditam que ataques cibernéticos só acontecem com grandes organizações. Com a IA, essa realidade mudou, pois criminosos conseguem automatizar ataques e atingir milhares de empresas simultaneamente. Por isso, recomendo investimentos contínuos em segurança cibernética, testes de vulnerabilidade, backups seguros, redundância de infraestrutura e planos de continuidade operacional”, explica Marcos Leite.
O especialista também chama atenção para um equívoco comum entre empresários: acreditar que a utilização de sistemas em nuvem elimina automaticamente os riscos de interrupção.
“Ter um ERP na nuvem não significa estar automaticamente protegido. É fundamental avaliar a segurança do provedor e os procedimentos de recuperação”, alerta Marcos, que propõe uma reflexão: “Se sua empresa ficar 24 horas sem energia, internet ou acesso ao ERP, quanto isso vai custar? E sua equipe saberia o que fazer?”.
O chamado apagão de novembro, portanto, não deve ser tratado como uma previsão confirmada. A teoria viral serve, no entanto, como ponto de partida para uma discussão necessária sobre a dependência tecnológica da sociedade, a segurança de serviços essenciais e a importância de distinguir riscos concretos de informações alarmistas.