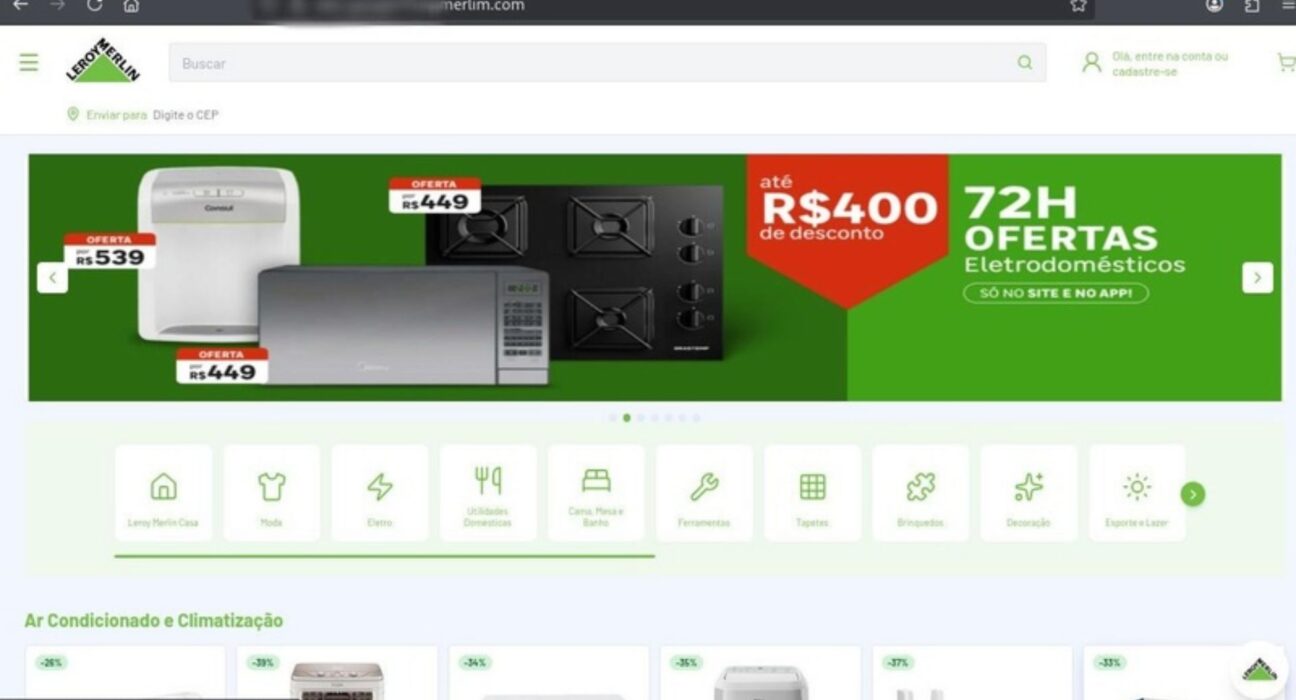
A ESET, empresa líder em detecção proativa de ameaças, identificou uma campanha de sites falsos que reproduzem a loja virtual da Leroy Merlin para obter dados pessoais e financeiros de consumidores. As páginas copiam elementos como logotipo, cores, produtos e estrutura de navegação da varejista e permitem que a vítima simule uma compra até chegar à etapa de pagamento por Pix ou cartão de crédito.
Até o momento, a ESET identificou 4 domínios associados à campanha. As páginas foram encontradas em 23/09 e, até a conclusão da análise, todas permaneciam ativas. Não foi possível confirmar a origem exata dos links fraudulentos, porém este tipo de golpe costuma se utilizar de anúncios falsos em redes sociais, utilizando ofertas de produtos como isca para direcionar consumidores aos sites falsos.
Um dos domínios analisados foi registrado em 21 de setembro de 2026, pouco antes de a campanha ser identificada. A criação recente do endereço indica que a fraude pode estar em circulação e reforça a importância de verificar o domínio antes de fornecer informações ou concluir pagamentos.
“Quando a vítima encontra uma página que reproduz não apenas a identidade visual de uma marca conhecida, mas também toda a jornada de uma compra real, da escolha do produto ao pagamento, a tendência é que sua desconfiança diminua. Esses golpes são planejados para parecer legítimos em cada detalhe e, por isso, podem enganar até consumidores atentos. Mais do que observar a aparência do site, é indispensável conferir o endereço acessado e os dados do beneficiário antes de concluir qualquer pagamento”, explica Jonathan Ramos, pesquisador de segurança da ESET Brasil.
A Leroy Merlin não possui qualquer responsabilidade sobre a campanha. O nome e a identidade visual da companhia são utilizados pelos criminosos sem autorização como forma de transmitir credibilidade à página fraudulenta.
Como funciona o golpe
Os sites identificados reproduzem com alto grau de fidelidade a aparência da loja oficial. Além da identidade visual, as páginas apresentam categorias, produtos, preços, carrinho de compras e etapas de preenchimento semelhantes às encontradas em um comércio eletrônico legítimo.
Embora mantenham a mesma estrutura, os sites utilizam domínios diferentes. A repetição do layout em mais de um endereço é uma estratégia comum em campanhas de phishing, pois permite que os criminosos mantenham o golpe em circulação mesmo quando uma das páginas é identificada e retirada do ar.
Nos casos analisados, os domínios imitam o nome da Leroy Merlin por meio de uma técnica conhecida como typosquatting, que consiste em registrar endereços semelhantes aos de páginas legítimas, com pequenas alterações na grafia. Em um dos sites, o nome “Leroy Merlin” aparece com a última letra trocada: termina em “m”, em vez de “n”. Como as letras têm sonoridade parecida em português, a diferença pode passar despercebida mesmo para quem observa o endereço antes de realizar uma compra.
Ao selecionar um produto, o consumidor consegue adicioná-lo ao carrinho e avançar diretamente para a finalização da compra, sem precisar criar uma conta ou fazer login. Na etapa seguinte, a página solicita nome completo, telefone, endereço e e-mail.
A captura das informações financeiras varia conforme a forma de pagamento escolhida. Na opção por Pix, o site exige o CPF da vítima para supostamente gerar o QR Code. Já no pagamento por cartão de crédito, são solicitados o número completo do cartão, o nome impresso, a data de validade e o código de segurança, conhecido como CVV.
Suporte oficial é usado para dar credibilidade à fraude
Outro recurso empregado pelos criminosos é a inclusão de um canal de suporte na página falsa. Ao clicar nessa opção, o consumidor é redirecionado para os canais oficiais de atendimento da Leroy Merlin.
A estratégia pode levar a vítima a associar a legitimidade dos canais verdadeiros ao restante da página, embora o ambiente em que a compra é realizada seja fraudulento. A combinação entre uma reprodução visual cuidadosa, produtos reais e links para páginas oficiais torna a identificação do golpe mais difícil à primeira vista.
“Os criminosos misturam elementos falsos e verdadeiros justamente para tornar a fraude mais convincente. Quando a vítima é direcionada a um canal oficial de atendimento, pode interpretar isso como uma confirmação de que todo o ambiente é legítimo. Por isso, a presença de links ou informações reais não garante que a página de origem seja segura: é preciso verificar o domínio em que a compra e o pagamento estão sendo realizados”, acrescenta Ramos.
A ESET recomenda que os consumidores adotem alguns cuidados antes de realizar compras pela internet:
- Confira atentamente o endereço do site antes de inserir qualquer informação. Trocas de letras, palavras adicionais ou terminações pouco conhecidas podem indicar uma página falsa;
- Evite acessar lojas por links recebidos em redes sociais, e-mails, SMS ou aplicativos de mensagens. Prefira digitar o endereço oficial no navegador ou utilizar o aplicativo da empresa;
- Desconfie de páginas criadas recentemente. Serviços de consulta de domínio, como o WHOIS, permitem verificar a data de registro de um site;
- Antes de realizar um Pix, confira o nome e o CPF ou CNPJ do beneficiário. Caso os dados não correspondam à empresa responsável pela venda, interrompa o pagamento;
- Não informe número do cartão, validade, CVV, CPF ou outros dados sensíveis sem confirmar que está no ambiente oficial da loja;
- Utilize uma solução de segurança capaz de identificar e bloquear páginas fraudulentas antes que as informações sejam inseridas.
A Leroy Merlin também mantém uma página oficial de cibersegurança com orientações aos consumidores. Entre as recomendações estão verificar se o endereço acessado começa com “Link, não compartilhar senhas ou códigos de verificação recebidos por SMS e conferir o CNPJ do beneficiário antes de pagar um boleto ou Pix.
A empresa ainda disponibiliza o canal “Leroy Merlin Sem Fraude”, pelo qual consumidores podem denunciar links suspeitos e números de WhatsApp utilizados em golpes.